Днес Министерският съвет прие Национална стратегия за кибер сигурност „Кибер устойчива България 2020“. Тук може да се запознаете с целия документ. Списанието "Клуб Z" още през април публикува текста "В очакване на Zero Day", който информира какъв е смисълът от тази стратегия, какво предвижда тя и кой е човекът, зад превръщането на тази тема в приоритет. Предлагаме ви текста, който читателите на списанието прочетоха още преди три месеца:
-
Когато президентът Росен Плевнелиев насрочи последния Консултативен съвет по национална сигурност на тема „Киберсигурност“, последваха познатите ни популистки реакции в стил „хората няма какво да ядат, а те...“. Разбира се, че бедността и буксуващите образование и здравеопазване са изключително остри проблеми. И да, в България много хора са в положение, от което идеята държавни мъже да отделят време и енергия за нещо като киберсигурност изглежда точно толкова близка, колкото и поредната серия от „Междузвездни войни“.
За активно работещите хора обаче необходимостта от политика за киберсигурност няма нужда да се доказва. Вече почти 60% от българите са всекидневно в мрежата, при фирмите този процент е доста по-висок. Контактуваме с все повече институции през интернет, създават се изцяло нови бизнеси онлайн. Фирмите и държавата контактуват за ДДС изцяло през мрежата. Броят на предлаганите електронни услуги от държавата и общините расте, онлайн търговията расте, говорим за електронно здравеопазване, плащаме през телефоните си, дори епичната борба за места в софийските детски градини се води на терена на интернет.
И ако един ден това спре?
Проблемът всъщност не е само със спирането, а с всяка зловредна намеса. През последната година България е била мишена на кибератаки срещу критична инфраструктура, срещу информационни системи на държавни институции, срещу банки, срещу летища. Регистрирано е изтичане на голям брой лични данни на българи и чужденци, извършвана е подмяна на съдържание на интернет страници на ведомства, придобивана е чувствителна информация, което е довело до загуби за редица бизнеси. Всичко това не е просто изброяване на възможните проблеми, а сбита информация за реални случаи, за които властите имат данни. Вероятно за много други случаи нямат данни.
„Илюзия е, че ако сме изостанали и не използваме електронни услуги, значи сме защитени. Това е политиката на щрауса”, казва д-р Георги Шарков.
Той е човекът, чиито съвети всички държавни мъже са слушали внимателно по време на споменатия вече Консултативен съвет по национална сигурност. Шарков е познато име в българските академични среди и в IT бизнеса. Бил е председател на Българската асоциация на софтуерните компании БАСКОМ, после основава българския център на Европейския софтуерен институт, преподава в четири университета, а от година и половина е национален координатор по киберсигурност.
Какво прави националният координатор ли?
Първо, убеждава останалите, че темата е важна. Второ, координира изработването на проект за националната стратегия за киберсигурност „Киберустойчива България 2020“. Трето, продължава да убеждава всички около себе си във важността на задачата, докато тези 55 страници започнат да се изпълняват. Предстои Министерският съвет да приеме стратегията (което от днес вече е факт - б.р.). Като всеки политически документ и този не става за забавно четиво преди лягане. Той предвижда създаването на координация и мрежи между държава, бизнес и неправителствен сектор, въвеждането на стандарти и реакцията при кризи. Стратегията предвижда и създаването на национален киберситуационен център, който да следи общата картина. На първо място, разбира се, е осъзнаването на проблема, който все още изглежда твърде далечен за мнозина.
„Това се нарича security by obscurity – т.е. да стоиш в скришното и да разчиташ, че това ще те защити. Другата заблуда е, че сме малка държава – кой ли ще ни набележи за цел? И това казват някои. Това обаче също е мит – може да сме малка държава, но ние сме член на НАТО и на Европейския съюз, където обменът е изцяло електронен. Пробивът в някоя наша система автоматично води до пробив и там. Ние имаме тази колективна отговорност да пазим и киберпространството“, продължава с убеждаването Шарков.
И после идва Денят 0 (Zero Day)
Това е денят, когато нещо се случи. Т.е., когато забележим, че нещо се случва.
„Това всъщност е хубавият ден, в който откриваме, че нещо се случва. Една голяма част от зловредния код живее на нашите компютри от години и изпраща информация нанякъде. В момента, в който разберем за тези уязвимости, това е т.нар. Zero Day – той по-скоро е начало, а не край“, казва Шарков.
Може да бъде атака, може да бъде физическа повреда или кражба на данни – тогава разбираме, че някой вече се е възползвал от нашите слабости.
Такъв ден беше 25 октомври 2015 година, когато в деня на местните избори и референдума сайтовете на президента, на ЦИК, на МВР и още редица институции просто „паднаха“. Атаката бе от типа „отказ от услуги“ (DDoS – Distributed Denial of Service), т.е. насочване на голям трафик, какъвто системата не може да поеме. Това, разбира се, е предизвикано отвън, но според специалистите вина има и тук.
"После се установи, че има пропуски в конфигуриране на системи и недобра координация с доставчиците на интернет. Когато имаме масирана атака от цял свят и ние предприемем мерки за защита само на сайтовете, т.е. на целта на тези атаки, за това вече е късно. Тези защити са ефективни, когато се правят по трасето. Имаме сериозен ангажимент за координация с интернет доставчиците, както и тези на международния трафик. На всички тези нива да може да бъде създаден механизъм за филтрация" – това е и едно от най-кратките описания на предстоящата работа по националната стратегия: координация между всички участници в процеса, за да има бърза реакция.
Трите вида заплахи
Заплахите пред киберсигурността са разделени на три вида – известните известни, неизвестните известни и неизвестните неизвестни. Първият вид са всички онези, които специалистите познават и срещу които има защита. Вторият вид обаче са множество познати заплахи, но в непозната комбинация – за това готова рецепта няма. Георги Шарков нарежда случая от 25 октомври в тази група.
"Това са троянски коне, шпионски софтуер, атаки "Отказ от услуги" – от това няма сериозна защита. Но най-сериозният бич за администрацията са „криптолокърите“ за откуп. Тук не става дума за един вирус, а за комплексен сценарий – едни проникват в компютъра чрез отваряне на атачмънти от мейли. Това обаче са насочени, т.е. специално адаптирани към вас атаки.“
Шарков говори за всичко това като за нещата от живота. С усмивка и с ясното съзнание, че за публиката думите му звучат стряскащо. Добре де, а пример?
„Представете си, че получавате мейл от шефа си – в него пише: „Моля да се запознаеш с приложения файл и до два часа да ми върнеш доклад." Това може да го получи човек във всяка организация, може да е дипломат, може да е високопоставен държавен служител. А тези атаки са изобретателни точно по начина, по който го правят и телефонните измамници – винаги измислят нещо, което да те накара да мислиш, че писмото е адресирано точно до теб. Останалото се случва незабелязано – компютърът се инфектира. В един момент екранът блокира и се появява надпис – например информира ви, че на компютъра ви е открито нелегално съдържание, нарушили сте нечия интелектуална собственост, извършили сте куп престъпления, ГДБОП е по следите ви, заплашват ви много години затвор.“
И докато специалистите търсят противодействие на този тип атаки, самите атакуващи се усъвършенстват. Ако получите такова съобщение в България, то ще ви заплашва с ГДБОП. Ако е в Съединените щати, то ще е с ФБР и т.н. Това показва сериозна организация и сериозно предварително проучване.
„И ако първите варианти на съобщения бяха превеждани на Google Translate, последните вече са доста добре направени. Човек напълно реално може да се хване. Ако прочете всичките тези неща, ще скочи през прозореца, защото е повярвал, че го заплашват 20 години затвор.“
Целта на всичко това е атакуваният да плати някакъв откуп, „за да се уредят нещата“. Което включва и изпращане на ключа за декриптиране на заключените файлове. Обикновено става дума за 200-300 евро, които да бъдат преведени през системи за анонимно плащане. Някои се връзват, защото подобна сума не може да се сравнява с евентуалните проблеми с правосъдието, какъвто вече са ви убедили, че имате. Както, разбира се, и бедата от загубените файлове. И това също са случаи от практиката, а не примери.
"Ако ние не предприемем никакви мерки, щетите ще са огромни. Аз лично съм свидетел на няколко фирми, които затвориха, след като попаднаха в друг вид набираща сила измамна схема и преведоха във фалшиви сметки 50 000–100 000, половин милион, един милион. Често това става на базата на фалшиви електронни фактури и подправена кореспонденция. През миналата година във Великобритания по този начин бяха атакувани над 20 000 фирми. Само си представете, ако в България фалират 20 000 малки фирми, какво става?", продължава с примерите Шарков.
Националната стратегия предвижда да се изработват минимални изисквания за хигиена и сигурност, които да могат да бъдат използвани от различен тип потребители. И докато банките например отдавна отделят сериозно внимание и инвестиции за тези проблеми, то малките фирми не могат да си позволят всяка поотделно да открива топлата вода. Но не очаквайте подробни наръчници:
„Това е много евтино и лесно, но да не забравяме, че хакерите също четат тези наръчници."
Животът многократно е доказвал, че може да поднесе ситуации, които никой преди това не е предвидил. Затова специалистите не се опитват да ги отгатват, а да изграждат така системите, че да могат бързо да възстановяват основните си функции – независимо дали са атакувани онлайн или физически, ако това съвпадне с природни бедствия и дезинформационна атака за създаване на хаос. За тези т.нар. хибридни заплахи е необходима не само киберсигурност, но и киберустойчивост.
"Примерно една банка или администрация извършва 200 услуги онлайн. Но когато е под външно въздействие – може да е земетресение, паднал метеорит, прекъсване на захранването за дълго, може да е грипна епидемия, може да е и кибер- или терористична атака, или комбинация от всичко – да може да продължи да изпълнява базовите си 5 или 10 услуги под всякакви външни въздействия. И след като овладеем първоначалната ситуация, да имаме планове за връщане към нормална дейност“ – така Шарков обяснява концепцията за киберустойчивост.
Кога сме в кибервойна?
Както може да бъде атакуван отделен компютър, по-голяма информационна система, мрежа и т.н., така може да бъде атакувана и държава. И това се случва. Достатъчен е пробив в системите за разплащане или електронни административни услуги, за да бъде разклатено едно общество. За да бъде осъзнато, че държавата се намира под кибератака, то първо трябва да се види цялата картина. За това ще служи Националният киберситуационен център.
"Ако в енергетиката се забелязват инциденти от един тип, а в същото време в друга система се забелязват подобни инциденти, ако се появят и в трета система – например банките, всички те в момента може да не знаят един за друг. Но когато комбинираме тези три фактора, можем да кажем, че държавата е в киберкриза. А ако оценим щетите, може да се окаже и в кибервойна“, разказва Шарков, застанал пред огромни монитори в неговия ситуационен център за обучение на Европейския софтуерен институт, който се намира в „София тех парк“.
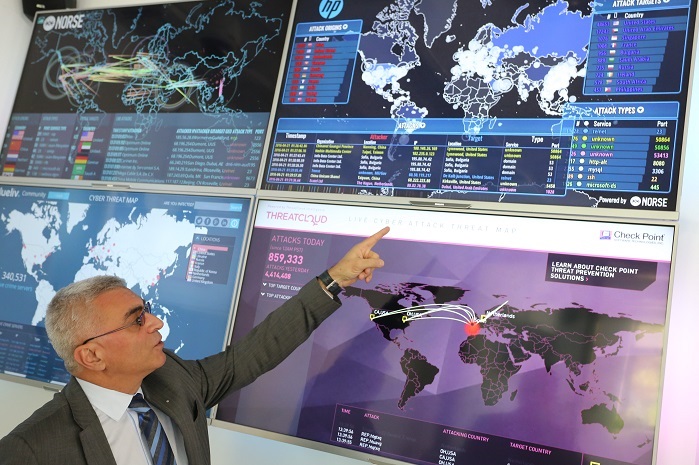
Екраните показват всяко съмнително изменение на трафика в световен мащаб и всяка съмнителна активност.
"Затова и в България трябва да имаме обща киберкартина. За да знае всеки един, който се окаже под атака, че не е сам. За да знае и държавата кога нещо се случва. На едно място ще се преценява общата заплаха за държавата и ще се решава какъв код за заплаха да се обяви."
Не е случайно, че националният координатор по киберсигурност на България е ситуиран в Министерството на отбраната. Това е приоритетна тема за НАТО и ще бъде сред основните на предстоящата среща на върха на алианса във Варшава през юли. Дори киберпространството вече се разглежда като петия домейн, който трябва да бъде защитаван – след суша, вода, въздух и космос.
Какво предстои?
За разлика от други правителствени стратегии и програми националната стратегия за киберсигурност не е фокусирана в усвояване на пари на данъкоплатците. Не става дума за построяването на Х на брой сгради, оборудвани с Y на брой компютри и населени със Z на брой служители. Стратегията ще бъде последвана от план за действие – изграждане на мрежи, приемане на необходимите закони и поощряване на процеса на саморегулация в различните бизнеси. Не са предвидени само нормативни задължения, а подготвяне на наръчници за всеки един сектор и подсектор с базови правила за киберхигиена.
"Те обаче трябва да се използват умно. И когато човек спазва тази киберхигиена, това не означава, че той е защитен. Няма 100-процентова защита, но е важно поне да си затворим входната врата. Няма смисъл да слагаме скъпа ключалка на задната врата, ако входната врата е отворена", дава пример Шарков.
Лесно е да се прогнозира, че все повече хора и фирми ще се занимават с киберсигурност. Това е световна тенденция, от която България не може да избяга. В страната в момента работят няколко десетки хиляди IT специалисти, от тях обаче едва стотици са профилирани в сферата на сигурността. А такива ще трябват все повече. Според националния координатор въпросът сега е не само университетите да създадат такива кадри, но и държавата да намери форми, чрез които да ползва услугите им.
„Ясно е, че добрите IT специалисти не могат да бъдат привлечени в администрацията най-малкото заради финансовите условия. Трябва да се намерят други форми на публично-частно партньорство или за системни дейности, или за извънредни ситуации. Това е част от инвестицията – да си отгледаме такива кадри. Иначе не става дума за много пари – разходите са несравними на фона на необходимите суми за въоръжаване например. Но ако всеки направи разумните инвестиции и прави каквото трябва на своето място, ще направим сериозна стъпка напред.“
Част от необходимото да се направи са и толкова дребни на пръв поглед действия – сайтовете на институциите да бъдат с по-висока степен на защита. Когато използваме онлайн банкиране, адресът в полето на браузъра е в зелено, появява се символ катинарче, HTTP е с едно добавено S – HTTPS. Това предстои да се случи и със сайтовете на институциите.
Всяка една промяна обаче е съпътствана с убеждаване – защо това е важно и защо не можем да си позволим да го отлагаме. Георги Шарков описва два вида хора – едните не успяват да разберат в целия комплекс заплахата, но знаят, че я има. Те са поне разумни да се доверяват на специалисти. Други обаче живеят с илюзията, че сме извън играта и сме защитени, че има други по-важни проблеми.
Какво им казва ли?
„Ако не си част от решението, си част от проблема.“
* * *
П.П. А за всички нас остава да отворим очите си на четири, за да не се изкуши някой политик от идеята – както обикновено става – да използва политиката за киберсигурност, за да посегне на някоя свобода.
Подкрепете ни
Уважаеми читатели, вие сте тук и днес, за да научите новините от България и света, и да прочетете актуални анализи и коментари от „Клуб Z“. Ние се обръщаме към вас с молба – имаме нужда от вашата подкрепа, за да продължим. Вече години вие, читателите ни в 97 държави на всички континенти по света, отваряте всеки ден страницата ни в интернет в търсене на истинска, независима и качествена журналистика. Вие можете да допринесете за нашия стремеж към истината, неприкривана от финансови зависимости. Можете да помогнете единственият поръчител на съдържание да сте вие – читателите.
Подкрепете ни